
Peste 450 000 de cetățeni, vizați de atacul cibernetic. Maia Sandu: „AGE îi va notifica prin scrisori electronice, iar băncile vor fi informate”
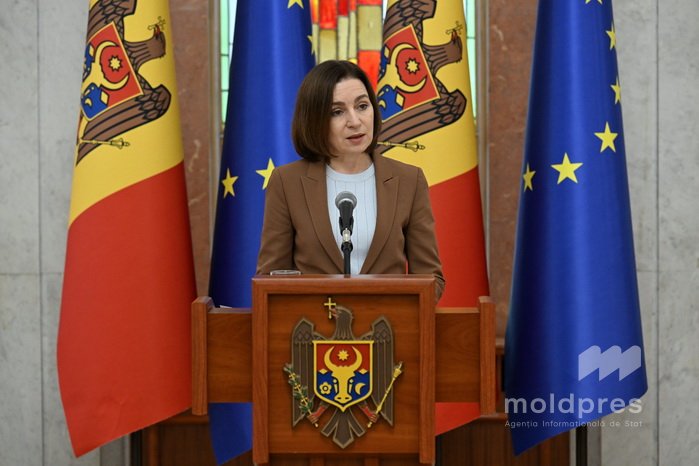
Peste 450 000 de cetățeni ai Republicii Moldova au fost afectați de atacul cibernetic masiv asupra sistemului guvernamental național. Agenția pentru Guvernare Electronică (AGE) îi va informa pe cei vizați prin scrisori electronice, iar băncile vor fi notificate cu privire la persoanele respective, pentru a efectua verificări suplimentare în cazul unor eventuale operațiuni sau tranzacții. Informațiile a fost prezentate astăzi de șefa statului, Maia Sandu, după ședința Consiliului Național de Securitate (CNS), comunică MOLDPRES.

Potrivit oficialului, reprezentanții instituțiilor de stat au prezentat în cadrul CNS investigațiile efectuate cu privire la amploarea atacului, modul de operare a atacatorilor, deficiențele exploatate, măsurile luate imediat în acele zile, dar și propunerile pentru a consolida securitatea cibernetică a statului și a asigura un nivel mai ridicat de protecție a serviciilor guvernamentale digitale.


„Incidentul s-a produs în infrastructura administrată de AGE, afectând mai multe servicii. Cauza de fond a fost una structurală și de guvernanță: sistemele verificau doar aplicația care solicita datele, nu și identitatea utilizatorului sau dreptul acestuia de a accesa informațiile. Astfel, o singură aplicație cu acces configurat defectuos a deschis registrele a cel puțin zece instituții. Atacatorul, având un set de IDNP-uri, a intrat în sistem și a extras date pe care ulterior le-a folosit pentru a pătrunde mai departe și a extrage dosare complete. Incidentul este consecința unei arhitecturi în care datele tuturor registrelor sunt accesibile printr-un singur punct, fără control din partea deținătorilor acestora și fără limitări de volum. De asemenea, lipsea controlul volumului de date extrase, adică nu exista o alertă automată în situațiile în care era depășită o anumită cotă de extragere”, a declarat Maia Sandu.


Cererile automate, provenite de la peste 638 de adrese IP care ascundeau sursa reală, au început în seara zilei de 19 octombrie. Cea mai intensă zi a fost 20 octombrie, când au fost înregistrate circa un milion de cereri într-o singură zi, de 30 de ori mai mult decât media. Tot pe 20 octombrie au fost extrase peste 260 de mii de date despre rude.


„Pe 21 octombrie, AGE a oprit extragerea datelor despre rude. Deja pe 23 octombrie a început blocarea atacatorilor. Pe 24 octombrie, toate atacurile au fost blocate, iar atacatorii nu au mai reușit să sustragă date. Tentativele au continuat, însă au fost blocate în mod repetat de instituții. Comunicarea instituțiilor statului despre incident a fost întârziată și nu a răspuns tuturor îngrijorărilor oamenilor. De asemenea, lipsa unui protocol de comunicare pentru o asemenea situație a dus la ezitări în ceea ce privește rolurile și reacțiile instituțiilor. Ultimele evaluări arată că au fost accesate datele a peste 450 000 de cetățeni. Este un număr mai mic decât cel vehiculat în ultimele zile, dar, oricum, este unul mare. Acești oameni urmează să fie notificați de către AGE”, a remarcat Maia Sandu.


În urma atacului, AGE a deconectat toate serviciile electronice și platformele integrate cu MPas, iar după remedierea problemelor, acestea au fost repornite gradual.


„Au fost rezolvate problemele din serviciul de autentificare și control al accesului. Se verifică dacă sursa care solicită datele este titularul dreptului de acces la acestea. Au fost securizate punctele de acces prin autentificare obligatorie, iar răspunsurile au fost limitate la furnizarea strictă a datelor necesare. Administratorii tuturor sistemelor integrate cu MPas au primit instrucțiuni și au fost supuși unui test suplimentar de verificare, implementat de urgență”, a afirmat oficialul.


Președinta a menționat că atacul cibernetic nu a compromis integritatea datelor bancare. Cu toate acestea, băncile vor fi informate cu privire la persoanele ale căror date au fost accesate, pentru a putea efectua verificări suplimentare în cazul unor eventuale tranzacții inițiate în numele acestora.


„Chiar dacă au fost extrase datele IBAN, această informație nu este suficientă pentru a accesa conturile bancare. Riscul constă în faptul că datele extrase pot fi folosite în combinație. De exemplu, IDNP-ul, informațiile despre rude sau datele din permisul de conducere, uneori împreună cu IBAN-ul, pot fi utilizate pentru a contacta diverse persoane în scopuri de înșelăciune. Adică, cineva care are acces la anumite date ale dumneavoastră vă poate suna sau vă poate scrie, pretinzând că este reprezentant al băncii sau al poliției, pentru a vă solicita alte informații. Dragi cetățeni, nicio instituție de stat și nicio bancă nu solicită prin telefon sau SMS coduri PIN, parole sau date de card. Dacă primiți un asemenea apel, închideți și sunați direct la banca respectivă sau la poliție, folosind numerele de telefon afișate pe paginile oficiale ale instituțiilor, nu numărul de la care ați fost apelat. Este mai bine să refuzați un apel decât să cădeți pradă unei înșelăciuni. AGE a publicat numerele de telefon și alte date de contact la care cetățenii se pot adresa dacă suspectează o tentativă de fraudă sau au nevoie de informații despre datele lor personale. Pentru intervenții imediate, apelați 112”, a spus Maia Sandu.


Aceasta a precizat că îmbunătățirea securității noastre cibernetice se bazează atât pe capacitatea statului de a-și securiza infrastructura, cât și pe capacitatea fiecăruia dintre noi de a-și proteja datele.


„Am convenit cu instituțiile, inclusiv cu Ministerul Educației și Cercetării, să pregătească lecții-cadru pentru elevii de gimnaziu și liceu, în cadrul cărora tinerilor să le fie explicate câteva reguli de bază privind protecția datelor personale. Printre acestea se numără evitarea utilizării unor parole prea simple sau a aceleiași parole pentru mai multe platforme, precum și schimbarea periodică a acestora. De asemenea, vor fi abordate activarea autentificării în doi pași pentru e-mail, rețele sociale și alte aplicații, atenția sporită la linkurile suspecte sau la ofertele gratuite, precum și alte soluții tehnice. Sperăm că, ulterior, tinerii își vor putea ajuta și părinții să fie mai vigilenți și mai protejați. Totodată, Agenția pentru Siguranță Cibernetică va pregăti un ghid de protecție a datelor, cu pași explicați clar pentru toți cetățenii”, a punctat Maia Sandu.


Șefa statului a adăugat că furtul de date a fost oprit, însă instituțiile trebuie să se adapteze continuu pentru a reduce pe viitor riscul unor asemenea atacuri.


„Una dintre cele mai grave consecințe este, de fapt, slăbirea încrederii în securitatea cibernetică a statului și în siguranța serviciilor digitale. Anume în acest domeniu instituțiile responsabile ale statului trebuie să acționeze imediat și sustenabil. Cele mai importante schimbări vizează limitarea datelor accesibile fără autentificare, testarea de securitate a tuturor serviciilor și reingineria infrastructurii, pentru a asigura o arhitectură digitală uniformă și securizată. Totuși, un alt aspect care trebuie remediat este fragmentarea responsabilităților între actorii guvernamentali, fapt care a întârziat detectarea problemei și, respectiv, coordonarea răspunsului la incident. Am convenit să creăm un grup de lucru, condus de domnul prim-ministru, Vasile Tofan. În decurs de o lună, acest grup va propune soluții sistemice pentru problemele care țin de securitatea cibernetică. Peste trei luni, ne vom reuni din nou pentru a monitoriza progresul înregistrat în această perioadă. Totodată, trebuie să stabilim și data expirării sistemelor informaționale. Ne bucurăm atunci când lansăm un sistem nou, însă uneori instituțiile uită să stabilească termenul de exploatare și data la care acesta trebuie înlocuit. Am discutat și despre necesitatea reformării sistemului de achiziții în domeniul tehnologiilor informaționale. Trebuie să securizăm mai bine acest proces și să lucrăm cu parteneri în care avem încredere. Un alt obiectiv este consolidarea securității cibernetice prin testări periodice, actualizări, monitorizare continuă, 24 de ore din 24, detectarea anomaliilor, identificarea și remedierea rapidă a vulnerabilităților, inclusiv prin utilizarea instrumentelor bazate pe inteligență artificială”, a explicat Maia Sandu.


Incidente cibernetice similare au avut loc în mai multe țări ale lumii, inclusiv în state care dispun de resurse financiare și tehnologii avansate, precum Danemarca, Norvegia, Franța, Polonia, Spania și Coreea de Sud. Numai pe continentul european au avut loc, în acest an, peste 8 000 de incidente cibernetice.


„Atacurile cibernetice au devenit tot mai frecvente și, deseori, fac parte din arsenalul războiului hibrid purtat de Rusia împotriva Europei. Cu regret, acestea au devenit o nouă normalitate, o amenințare cronică. Republica Moldova trebuie să se adapteze din mers și să învețe cum să prevină asemenea incidente, iar atunci când mecanismele de apărare sunt ocolite sau compromise, să detecteze atacurile și să intervină rapid, restabilind funcționalitatea serviciilor afectate. Atacurile cibernetice reprezintă o problemă de securitate națională și recomand politicienilor să evite transformarea acestui subiect într-un spectacol. De securitatea cibernetică și de securitatea națională trebuie să se ocupe instituțiile specializate, nu cei care vor să facă spectacol. Tehnologiile informaționale se dezvoltă într-un ritm greu de urmărit. Ele pot fi utilizate în scopuri benefice, dar pot servi și unor persoane sau state rău intenționate. Trebuie să investim în apărare, inclusiv în cea cibernetică, în educație digitală și să fim cât mai precauți. Riscurile nu pot fi eliminate, însă putem învăța și ne putem pregăti mai bine pentru a le face față, iar atunci când acestea se materializează, trebuie să putem interveni organizat și rapid. Și, bineînțeles, nu trebuie să renunțăm la digitalizare și la utilizarea serviciilor digitale, cu atât mai mult într-o țară mică precum Republica Moldova. Digitalizarea contribuie la creșterea eficienței și la îmbunătățirea accesului cetățenilor la serviciile publice”, a concluzionat președinta.


Consiliul Național de Securitate s-a întrunit astăzi după ce, în perioada 19–23 octombrie 2026, a avut loc un atac cibernetic asupra structurilor informaționale. Pe marginea acestui caz a fost pornită o cauză penală.
 Facebook
 Instagram
 X/Twitter
 Telegram
CEC a acreditat 32 de observatori internaționali pentru monitorizarea alegerilor din UTA Găgăuzia
CEC a confirmat legalitatea și rezultatele referendumului local din satul Delacău, raionul Anenii Noi
Vicepremierul Mihai Popșoi, la reuniunea statelor membre ale ICE: „R. Moldova urmează să deschidă negocierile pentru ultimele două clustere și mizează pe susținerea statelor membre ale UE”
Comisara europeană pentru extindere, Marta Kos, va efectua o vizită în Republica Moldova
Un grup de lucru condus de premierul Vasile Tofan va propune soluții pentru consolidarea securității cibernetice
Maia Sandu, despre interdicția impusă lui Vadim Krasnoselski: „Vom vedea mai multe încercări de destabilizare din partea Rusiei”
Maia Sandu, despre tentativa de suspendare: „Mulți dintre cei care au semnat acest document fac jocul Moscovei”
VIDEO // Guvernul va crea un grup de lucru pentru consolidarea securității cibernetice
Expert: Decizia Chișinăului în privința lui Krasnoselski ar putea dejuca un scenariu pregătit la Moscova
Chișinăul și Bucureștiul aprofundează proiectele comune în infrastructură și energie
GALERIE FOTO // Recepție oferită de Ambasada Azerbaidjanului la Chișinău dedicată Zilei Victoriei: mesaje de pace și un recital de muzică azeră
Chișinăul și Kievul își consolidează cooperarea pentru integrarea europeană
Reacția Guvernului la amenințarea PSRM cu o moțiune: „Îi îndemnăm să renunțe la fumigenele politice”
Premierul Vasile Tofan: „Republica Moldova trebuie să mențină relații bune cu SUA, indiferent de rezultatul alegerilor”
Peste 800 de persoane au ajuns la Urgență după ce au fost mușcate de animale, de la începutul anului
Explozie într-o gospodărie din Lozova, provocată de o scurgere de gaz de la o butelie
Republica Moldova și România, spațiu educațional comun: un nou ghid pentru părinți și educatori, elaborat de pedagogi de pe ambele maluri ale Prutului
Mierea din Republica Moldova va avea acces pe piața Chinei: a fost semnat Protocolul privind cerințele aplicabile exportului
Ambulanța a intervenit la circa 14 300 de solicitări într-o săptămână
LIVE // Conferința anuală privind extinderea UE continuă la Chișinău: rolul Parlamentului, statul de drept și contribuția presei, pe agendă
„Un gest de solidaritate”: Marta Kos, despre sprijinul european acordat cetățenilor Republicii Moldova în sezonul rece
 Banca Națională a Moldovei

Premierul Vasile Tofan și Comisara europeană Marta Kos au participat la evenimentul dedicat celor 15 ani de activitate a Asociației Businessului European
Lilia Dabija, la Conferința anuală privind extinderea UE: „Scopul reformei administrației publice locale este ca serviciile publice de calitate să ajungă la fiecare cetățean”
Progresele Republicii Moldova și prioritățile de pe agenda europeană, discutate de Premierul Vasile Tofan și Comisara europeană pentru Extindere, Marta Kos
President Maia Sandu’s Address at the Connectivity Platform Meeting
Comisara europeană pentru extindere, Marta Kos, anunță un sprijin suplimentar de 30 de milioane de euro pentru Republica Moldova, destinat atenuării costurilor la energie

Ucraina, SUA și Rusia încep o nouă rundă de negocieri la Abu Dhabi
EXCLUSIV MOLDPRES // Lituania va susține avansarea negocierilor de aderare a Republicii Moldova la UE în timpul președinției din 2027. Vidmantas Purlys: „Vom lucra foarte intens cu diplomații moldoveni”
GALERIE FOTO // Prima zi a Conferinței anuale privind extinderea Uniunii Europene, în obiectivul MOLDPRES
Agenda evenimentelor marți, 10 noiembrie
METEO // Vreme fără precipitații pe 10 noiembrie. Temperaturile vor ajunge până la 12 grade
UE pregătește un nou pachet financiar pentru Republica Moldova. Comisara Marta Kos: „Va fi disponibil începând cu anul 2028”
Șoferi prinși în stare de ebrietate sau fără permis. Doi conducători auto ar fi încercat să mituiască polițiștii
Republica Moldova, tot mai aproape de etapa finală a negocierilor de aderare la UE. Estimarea comisarei Marta Kos
Un procuror de la PCCOCS a trecut vettingul. Comisia a propus promovarea evaluării
„O importanță politică fundamentală”. Franța își reafirmă sprijinul pentru aderarea Republicii Moldova la UE
Premierul Vasile Tofan și Comisara europeană Marta Kos au participat la evenimentul dedicat celor 15 ani de activitate a Asociației Businessului European
Vicepremierul Mihai Popșoi: „Neutralitatea constituțională nu trebuie să fie un impediment în consolidarea capacităților de apărare ale țării”
FOTO // Biblioteca Națională explorează soluții digitale pentru modernizarea inventarierii colecțiilor
Lilia Dabija, la Conferința anuală privind extinderea UE: „Scopul reformei administrației publice locale este ca serviciile publice de calitate să ajungă la fiecare cetățean”
Protecție și siguranță pentru salariați, odată cu integrarea europeană. Natalia Plugaru: „UE înseamnă drepturi, siguranță și oportunități pentru fiecare cetățean"
Progresele Republicii Moldova și prioritățile de pe agenda europeană, discutate de Premierul Vasile Tofan și Comisara europeană pentru Extindere, Marta Kos
Primiți cele mai recente știri direct pe E-mailul dvs.

Primiți cele mai recente știri direct pe E-mailul dvs.